はじめに
AIの技術的進歩に伴い、ハッキングをはじめとした
サイバー攻撃が精緻化され、企業側としてもこれに対応した新たなセキュリティ対策が求められています。
中国の「孫子」という兵法書には、「彼を知り己を知れば百戦殆うからず」という言葉があります。相手のことを知り、自分の実力を知ることで、負けない戦い方ができるという意味です。サイバー攻撃に備えるためには、相手のことを知ることも重要だといえます。
そこで、今回は相手を知るという観点から、マルウェアとは何か、サイバー攻撃においてAIがどのように活用されると予想されるのか、サイバー攻撃を行えば誰がどのような法的責任を負うのかなどについてITに詳しい弁護士が解説します。
1 サイバーセキュリティとAIの活用
「
サイバーセキュリティ」とは、サイバー空間において、情報やシステムを守ることをいいます。そして、「
AI」とは「Artificial Intelligence」の略で、人工的に作られた人間のような知能(人工知能)のことをいいます。「人間のような知能をもったAI」というと、多くの方はドラえもんのように人間と同じレベルでコミュニケーションをとれるものを想像するかもしれません(このようなAIを「
汎用型AI」や「
強いAI」と呼びます)。
ですが、残念ながら現在の技術ではそこまでのレベルに至っていません。現状普及しているAIは、「人間がやっていた作業を代わりに行わせる」ものであって、あくまでも「人間の代替ツール」なのです(このようなAIを「
特化型AI」や「
弱いAI」と呼びます)。
この「
特化型AI」は、たとえば、サイバーセキュリティにおいては、大量のログやパケットを監視し、異常を検知することに活用されています。異常を検知することで、ネットワークへの侵入や情報の持ち出しを防ぐなどの対応ができるようになります。
もっとも、技術というものは、良くも悪くも使う人次第です。
AIはサイバー空間を守る役目を果たすだけでなく、反対に、サイバー攻撃にも使用されるものと想定されています。
まずは、サイバー攻撃の基本である「
マルウェア」において、どのようにAIが活用されているのかを次の項目から見ていきましょう。
2 マルウェアの開発・改造
「
マルウェア」とは、悪意をもったソフトウェアの総称であり、「malicious(悪意ある)」と「softwea(ソフトウェア)」を組み合わせた造語です。
「マルウェア」には様々なものがあります。たとえば、パソコンからパソコンへと感染してプログラムの一部を改ざんする「
ウィルス」や、密かに情報を抜き取る「
スパイウェア」、データを読み取れなくし復元を条件に身代金の支払いを要求する「
ランサムウェア」などはすべてこの「マルウェア」に含まれます。AIを用いることで、より情報の復元が困難な「ランサムウェア」を作成したり、検知されにくい「スパイウェア」を開発することが可能になると考えられます。
仮にこのように有害な「マルウェア」を開発すると、刑法上の罪である「
不正指令電磁的記録作成等罪」にあたります。この罪はいったいどのような罪なのしょうか。
次の項目で、見ていきましょう。
3 不正指令電磁的記録作成等罪(コンピューター・ウィルスに関する罪)
(1)不正指令電磁的記録作成等罪とは?
「
不正指令電磁的記録作成等罪」とは、正当な理由なく、他人のパソコンやスマートフォンなどのデバイス上で実行させる目的で、悪意あるソフトウェアを作成、提供、供用することをいいます。
「不正指令電磁的記録作成等罪」は、ソフトウェアに対する信頼を守るために定められた「
コンピューター・ウィルスに関する罪」の1つです。
このように「コンピューター・ウィルスに関する罪」と呼ばれているのは、この罪が制定された当時、「マルウェア」という言葉が一般的になっておらず、主に「コンピューター・ウィルス」を対象としていたという事情があるためです。
もちろん、「ウィルス」に限定した罪ではなく、「マルウェア」であれば対象となります。
この罪は、悪意あるソフトウェア(=マルウェア)を「
作成、提供、供用」することで成立する犯罪です。
それでは、「作成」・「提供」・「供用」は具体的にどういった行為を指すのでしょうか。
(2)「作成」・「提供」・「供用」とは?
①「作成」
「
作成」とは、文字通り、悪意あるソフトウェアを開発することです。
もっとも、悪意あるソフトウェアを他人のパソコンやスマートフォンなどのデバイス上で実行させるという
目的が開発者になければ、この罪は成立しません。
②「提供」
「
提供」とは、悪意あるソフトウェアであることを知ったうえで、ソフトウェアを欲しがる者に対して渡すことをいいます。
③「供用」
「
供用」とは、悪意あるソフトウェアであることを知らない者のデバイス上でソフトウェアが実行される可能性がある状態に置くことをいいます。
「
実行される可能性がある状態に置くこと」とは、たとえば、悪意あるソフトウェアを電子メールに添付して送付する行為や、ウェブサイト上でダウンロード可能な状態に置く行為があてはまります。
このように、不正指令電磁的記録作成等罪は、大きく3つの行為を対象として処罰しています。「作成→提供→供用」という関係性にありますが、このうちの1つでも実行すると、同罪が成立することになります。
(3)「正当な理由なく」とは?
「
正当な理由なく」とは、「違法に」という意味です。
たとえば、ウィルス対策ソフトの開発・試験などを行っている事業者がウィルスを取り扱うことは、ウィルスによる被害を防ぐためであり、「正当な理由」があるといえます。
また、ウィルスの発見者が、セキュリティの研究に役立ててもらうという目的で、ウィルスであることを明らかにし、専門機関にメールで送付することも、「正当な理由」があるといえます。
このように、「正当な理由」があれば、「不正指令電磁的記録作成等罪」は成立しません。
(4)ペナルティ
「
不正指令電磁的記録作成等罪」が成立する場合、
のいずれかが科される可能性があります。
このように、不正指令電磁的記録作成等罪は決して軽い罪ではありません。次の項目では、このようなペナルティを受けるのは誰なのか?という点について、見ていきましょう。
4 マルウェアの開発・改造の責任
法的にペナルティを受けるのは誰なのか?という問題は、以下のようにケースによって結論が異なります。
(1)CASE①:人がマルウェアを開発するケース
このケースでは、マルウェアを開発する「正当な理由」がなければ、
開発者に「不正指令電磁的記録作成罪」が成立します。
(2)CASE②:他人がマルウェアに改造するケース
たとえば、開発者が正当な目的で作成したソフトウェアを他人が悪用してマルウェアに改造してしまったケースを考えてみましょう。
この場合、開発者は、マルウェアを作ったわけではないため、刑事上の責任を問われることはありません。一方で、
マルウェアに改造した者は、0からソフトウェアを開発したわけではありませんが、「改造」も「作成」に含まれるため、「不正指令電磁的記録作成罪」が成立します。
また、すでに存在しているマルウェアを改造して新たなマルウェアを開発した場合も、「不正指令電磁的記録作成罪」にあたります。
(3)CASE③:AIを用いてマルウェアを開発・改造するケース
この場合、
AIの使用者に「不正指令電磁的記録作成罪」が成立すると考えられます。
なぜなら、AIの使用者は、AIというツールを使ってマルウェアを開発・改造したと考えられるからです。マルウェアを開発・改造する場合は通常、パソコンなどのツールを使用しますが、AIもパソコンと同様のツールと捉えることができます。
(4)CASE④:AI自身が0からマルウェアを開発するケース
この場合、
AIにマルウェアを開発するよう仕向けた者に「不正指令電磁的記録作成罪」が成立すると考えられます。なぜなら、AI自身が0からマルウェアを開発する際には、その前提として
マルウェアを開発することを学習する必要があることから、必ずマルウェアを開発するように仕向けた者の意思がAIに反映されているためです。
以上のように、たとえ、マルウェアの開発・改造をAIが行っていたとしても、そのペナルティを負うのはAIではなく、「
人」です。
もっとも、AIの活用は、マルウェアの開発・改造だけにとどまりません。
次の項目では、AIを活用したサイバー攻撃について見ていきましょう。
5 AIを活用したサイバー攻撃
(1)サイバー攻撃とは?
「
サイバー攻撃」とは、ネットワークを通じて、サーバーやパソコン、スマートフォン、IoTデバイスなどに侵入し、データの取得、改ざん、破壊を行うことをいいます。
「サイバー攻撃」には様々な方法があります。たとえば、前に紹介した「
ランサムウェア」などのマルウェアを使用することも攻撃方法の一つです。ほかにも、複数の機器から大量のデータを送り、処理能力の限界を超えさせることにより、サーバーをダウンさせる「
DDoS攻撃」や修正前のソフトウェアの脆弱性をついて侵入する「
ゼロデイ攻撃」、可能な組み合わせを全て入力して侵入する「
ブルートフォースアタック」などがあります。
(2)AIの活用
攻撃の相手方が使用している機器、ネットワーク、セキュリティ対策は千差万別です。
そのため、サイバー攻撃を行う場合、相手方によって最適な攻撃方法が異なってきます。
サイバー攻撃にAIを用いることで、最適な攻撃方法やセキュリティ対策の回避の分析をAIが行い、侵入に成功するまで攻撃し続けるということも可能になってしまうでしょう。
また、侵入後には、人間の挙動を学習し、侵入を検知されずに、データを取得するといったAIの活用方法も考えられます。
(3)不正アクセス罪
サイバー攻撃を行うことは、もちろん、犯罪です。具体的には、「
不正アクセス罪」にあたります。
「
不正アクセス」とは、アクセスする権限がないにも関わらず、他人のIDやパスワードを入力したり、脆弱性をついて、不正に利用できる状態にする行為をいいます。
人が不正アクセスを行えば、当然その者に不正アクセス罪が成立します。一方、AIが不正アクセスを行った場合は、通常、AIが勝手に判断してサイバー攻撃をしかけるということは考えられないため、
AIがサイバー攻撃を行うよう仕向けた者に不正アクセス罪が成立するものと考えられます。
(4)ペナルティ
「不正アクセス罪」が成立する場合、
のいずれかが科される可能性があります。
以上のように、AIは、サイバー攻撃を行う際の、攻撃方法やセキュリティ対策の回避の分析のために活用される可能性があります。
また、分析が得意なAIにソフトウェアに脆弱性がないかどうかを検査させるという活用方法も考えられます。
次の項目では、この点に関し、AIによるリバースエンジニアリングと脆弱性検査について、見ていきましょう。
6 AIによるリバースエンジニアリングと脆弱性検査
(1)リバースエンジニアリングとは?
「
リバースエンジニアリング」とは、ソフトウェア作成時と逆の手順で分解・解析し、仕組みや仕様を明らかにすることです。ソフトウェアは、パソコンなどの機械しか読むことができないオブジェクトコード(
機械語)に変換されているため、人が読むことができるソースコード(
プログラミング言語など)に再変換して、読み解く必要があります。
リバースエンジニアリングを図解すると以下のようになります。
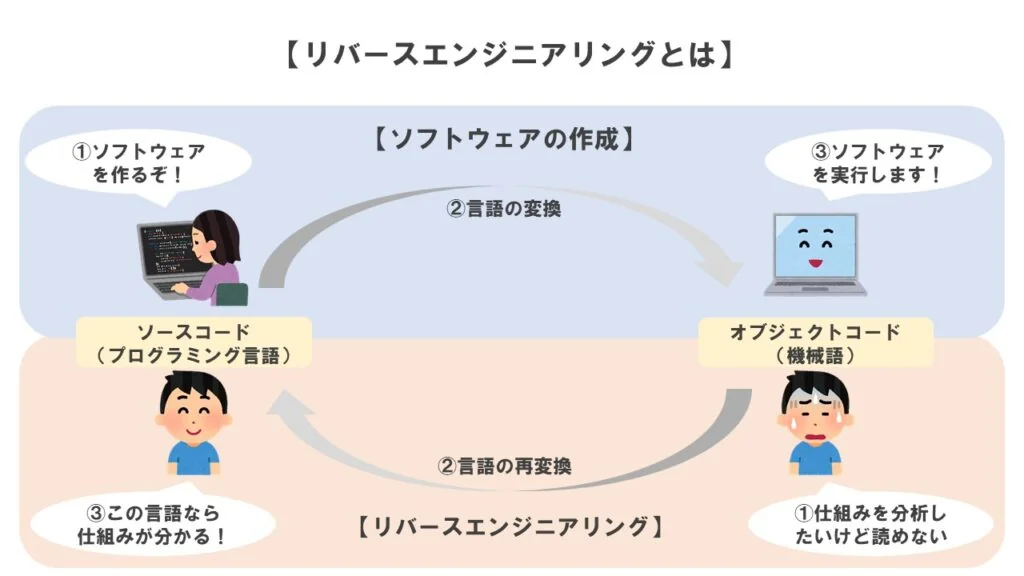
リバースエンジニアリングによって、既存のソフトウェアを参考にした新しいソフトウェアの研究開発や、ソフトウェアの脆弱性のチェックができます。
(2)AIによるリバースエンジニアリング
ソフトウェアは、簡単にリバースエンジニアリングされないように、難読化、暗号化処理が行われています。これまでも、難読化や暗号化といった処理を突破してリバースエンジニアリングがなされていましたが、AIを用いることで、これまで解析が難しかった処理でも計算が可能になり、リバースエンジニアリングができるといわれています。
そのため、「ゼロディ攻撃」をしかけたい者の下で、AIがリバースエンジニアリングを学習し、脆弱性を発見できるようになった場合、その脆弱性をついて「マルウェア」を仕込むといった危険が考えられます。
このようなリバースエンジニアリングの悪用に対して何か規制はないのでしょうか。
そこで考えられるのが、「
著作権侵害」の問題です。
(3)著作権
「
著作権」とは、著作者が自分の手掛けたプログラムや絵画などのコンテンツ(著作物)を独占的に利用できる権利のことをいいます。ここでいう「
著作物」とは、自分の考えや感情などを表現したものをいい、著作物を作った人を「
著作者」といいます。
「著作者」には、「著作権」としての「
複製権(著作物を無断でコピーされない権利)」と「
翻案権(ソフトウェアを改良するように、著作物を基に新たな著作物を創作する権利)」が認められています。
ソフトウェア開発者がオリジナリティがあるソースコードを書いた場合、ソースコードも著作物として著作権が認められます。
そのため、リバースエンジニアリングをとおして、ソフトウェア開発者に無断でオブジェクトコートからソースコードを抽出し、それをハードディスクなどの記録媒体に保存することが、ソフトウェア開発者の複製権や翻案権を侵害しないか?が問題となります。
このリバースエンジニアリングと著作権侵害の問題を検討する際には、昨今改正された著作権法改正の内容を抑えておく必要があります。
(4)著作権法改正
実は、著作権法改正により、
一部のリバースエンジニアリングが適法化されました。文化庁がまとめた「
著作権法の一部を改正する法律案 概要説明資料」によれば、以下の場合、リバースエンジニアリングは著作権違反にはならないと例示されています。
サイバーセキュリティ確保等のためのソフトウェアの調査解析
このことからすると、「ゼロデイ攻撃」や「マルウェア」をしかけることを目的としたリバースエンジニアリングは、サイバーセキュリティ確保とは正反対の目的であるため、著作権法に違反すると考えられます。
そして、著作権法に違反する場合、
リバースエンジニアリングを悪用した者や、
AIにリバースエンジニアリングを行うよう仕向けた者は著作権法違反の責任を負うことになります。
(5)ペナルティ
著作権を侵害した者は、
のいずれか、または、両方を科される可能性があります。
このように、リバースエンジニアリングは、セキュリティ確保という正当な目的の下で行われる限りにおいては、適法になりましたが、それ以外の目的で行うと、著作権法違反になる可能性があります。
これまでのように、AIはネットワークそのものに侵入する手段として活用される危険性がありますが、侵入するためのIDやパスワードなどの
情報を収集する手段として活用される危険性もあります。
そこで最後に、情報収集にAIを活用するケースとその法的な問題点を確認しておきましょう。
7 情報収集とAIの活用
(1)情報収集
人のミスや心理的な隙につけこんで、情報を取得することを、「
ソーシャルエンジニアリング」といいます。従来は、操作画面を後ろから盗み見たり、本人になりすまして電話で問い合わせを行いパスワードを収集するなどのアナログな手法でしたが、AIを用いることでこれらの手法が変化しつつあり、より注意が必要となってます。
インドで実際におきた事例として、コールセンターへの問い合わせがAIによって行われたというものがあります。電話での多数の問い合わせだったため、一時的にセンターがパンクしてしまいました。ここで用いられたAIはオペレーターの音声を認識する機能と、AI自身が話すための音声を合成する機能を持っていたと考えられています。
もし、このAIがより学習を重ね本人と区別がつかないよう電話で話すことができるようになれば、オペレーターは本人と誤解し、パスワードを話してしまったり、パスワードの変更を認めてしまう可能性があります。
このようにAIに情報収集させる場合、法的に問題となるのは「
個人情報保護法」に違反していないか?という点です。
(2)個人情報保護法
「
個人情報」とは、氏名・住所といった個人を特定できる情報をいいます。サービスへの登録情報も個人情報にあたります。
個人情報保護法は、虚偽の利用目的を告げるなど、「
偽りの手段」で個人情報を取得することを禁止しています。
AIが本人になりすまして問い合わせを行いパスワードなどの登録情報を取得した場合、身分を偽って個人情報を取得したといえます。
そのため、AIによる情報収集は、「偽りの手段」での個人情報取得として、個人情報保護法違反となる可能性があります。
この場合も、個人情報保護法違反の責任を負うのは、先に見たように、
AIに問い合わせを行うよう仕向けた人です。
(3)ペナルティ
「偽りの手段」で個人情報を取得した者は、
のいずれか、または、両方を科される可能性があります。
このように、AIを使って詐欺的に個人情報を取得したとしても、その行為に対するペナルティを受けるのは、あくまでAIにそのような行為を仕向けた「人」です。
それでは、、AIに仕向けた「人」が存在せず、AI独自の判断でサイバー攻撃を行ったような場合は、誰が責任を負うのでしょうか。
最後に見ていきましょう。
8 AIの開発者の責任
人が一切関与せず、AI独自の判断でサイバー攻撃が行われた場合、その責任はAIの
開発者にあると考えられます。
なぜなら、AIが下す判断はすべてが正しいわけではありません。間違った判断を下す場合には、再度学習のやり直しを指示したり、自動的に再学習をさせる仕組みを用意すべきであるにもかかわらず、それを怠り、サイバー攻撃をさせてしまったという点においてAIの開発者に「
落ち度(過失)」があると考えられるためです。
また、セキュリティ対策の検証・強化のため、サイバー攻撃に特化したAIを開発した場合には、外部へのサイバー攻撃がなされない環境を作ったり、万が一の場合の緊急停止措置を組み込んだりといった対策が必須です。これらの対策を怠った結果、AIによる外部へのサイバー攻撃が行われた場合にも、AIの開発者に「
過失」があると考えられます。
このようにAIの開発者に「
過失」がある場合、その開発者は民法上の
不法行為に基づく損害賠償責任を問われる可能性があります。
9 小括
AIを活用したマルウェアの作成やサイバー攻撃、リバースエンジニアリングの悪用、ソーシャルエンジニアリングなどについて、これらが現状において、どの程度実用化され、どの程度現実の脅威となっているのか、という点は不明です。
とはいえ、サイバー攻撃を受け、データが破壊されたり、持ち出されたりした場合には、最悪の場合事業の継続が困難になることも十分に考えられます。
そのため、脅威が現実化してから対策をとるのではなく、現状で取れる可能な対応策をしっかりと検討したうえで、そのための体制を構築しておくことが重要だといえます。
10 まとめ
これまでの解説をまとめると、以下のようになります。
- 「サイバーセキュリティ」とは、サイバー空間において、情報やシステムを守ることである
- 「マルウェア」とは、悪意をもったソフトウェアの総称であり、①ウィルスや②スパイウェア、③ランサムウェアなどがある
- マルウェアを開発すると不正指令電磁的記録作成罪となる
- 「サイバー攻撃」とは、ネットワークを通じて、サーバーやパソコン、スマートフォン、IoTデバイスなどに侵入し、データの取得、改ざん、破壊を行うことである
- 「サイバー攻撃」には、①ランサムウェアや②DDoS攻撃、③ゼロデイ攻撃、④ブルートフォースアタックなどがある
- サイバー攻撃をしかけた場合、「不正アクセス罪」が成立する
- 「リバースエンジニアリング」とは、ソフトウェア作成時と逆の手順で分解、解析し、仕組みや仕様を明らかにすることである
- 改正著作権法においても、サイバー攻撃のためのリバースエンジニアリングは許容されていないと考えられる
- ネットワークに侵入するための情報収集にAIが活用される可能性があり、個人情報保護法違反となる可能性がある
- AIの開発者もAIの開発で注意を怠れば不法行為に基づく損害賠償責任が問われる可能性がある