はじめに
昨今、
IOT機器を扱うビジネスが急激に広がりを見せており、注目を集めています。
もっとも、物とインターネットを結ぶということが前提のビジネスである以上、そこにはさまざまなリスクも存在します。たとえば、ハッキングといった
サイバー攻撃が挙げられます。
IOT機器がサイバー攻撃を受けた場合に想定される被害は、人の生命といった重大なものから、人の財産やプライバイシー権など、多岐にわたります。
そのため、このような被害が起きた場合に、①誰が、②どのような責任をとるべきなのか、は大変重要な問題となるわけです。
そこで今回は、IOT機器にセキュリティ攻撃をされた場合における法律上の責任について、ITに強い弁護士がわかりやすく解説いたします。
1 IOT(Internet of Things)とは
「
IOT(アイ・オー・ティー)」とは、Internet of Thingsの略称であり、あらゆる物とインターネットがつながり、相互通信が可能となる仕組みのことを指します。
私たちが毎日利用しているインターネットは、当初コンピューター同士の接続ツールとして開発されました。
ですが、近年ではコンピューター同士の接続だけでなく、ご存知の通りSNSやニュースなど情報を伝達する1つの伝達経路として認識されています。
また近年では、コンピューター同士の接続ではなく、スマホやタブレットなどの端末機器との接続が増え、TVや冷蔵庫、スマートスピーカーなど生活家電との接続まで広がりを見せています。物と物、人と人、あるいは物と人をつなぐ1つのインフラとしてインターネットが活用されています。
現在、開発が進み実用化が期待される分野としては、以下のようなものが挙げられます。
- 自動運転システム
- ドローンなどを利用した物流の自動化
- ウェアラブルデバイスによる健康管理、医療機関との連携
- 農業の自動化システム(農作物を育てるための管理システム)
これら以外にも、IOTの活用法は無限に存在します。インターネットを通したあらゆる物とのつながりは、今後も加速度的な広がりを見せるものと考えられます。
このように、IOTは大変便利で人の生活を豊かにしていくツールとなっていますが、同時に新たな問題も浮かび上がってきています。
具体的には、生活上のあらゆるモノがインターネットにつながっているため、ハッキングやサイバー攻撃の被害に遭う可能性が高まっているのです。
2 IOT機器とサイバーセキュリティの法的問題
たとえば、IOTが搭載されている自動運転車がサイバー攻撃により遠隔操作され操縦不能となったことが原因で交通事故が発生したケースについて考えてみましょう。
このようなケースで、第一次的にはサイバー攻撃を実行した者が責任を負うことになりますが、サイバー攻撃を実行した者の特定は、一私人では極めて困難です。
また、仮に犯人を特定することができたとしても、実際に損害賠償を受けられるかどうかわかりません。
そこで、サイバー攻撃を実行した者とは別の者に対して、責任追及できないかという点が問題となります。
責任主体として考えられるのは、以下の三者です。
- IOT機器メーカー
- 運行供用者(自動運転の場合)
- システム管理者
3 責任主体①:IOT機器等のメーカー
(1)製造物責任(PL)
「
製造物責任(PL)」とは、メーカーなどが製造した商品により消費者が被害を被った場合に、製造者に消費者に対する賠償責任を負わせることをいいます。
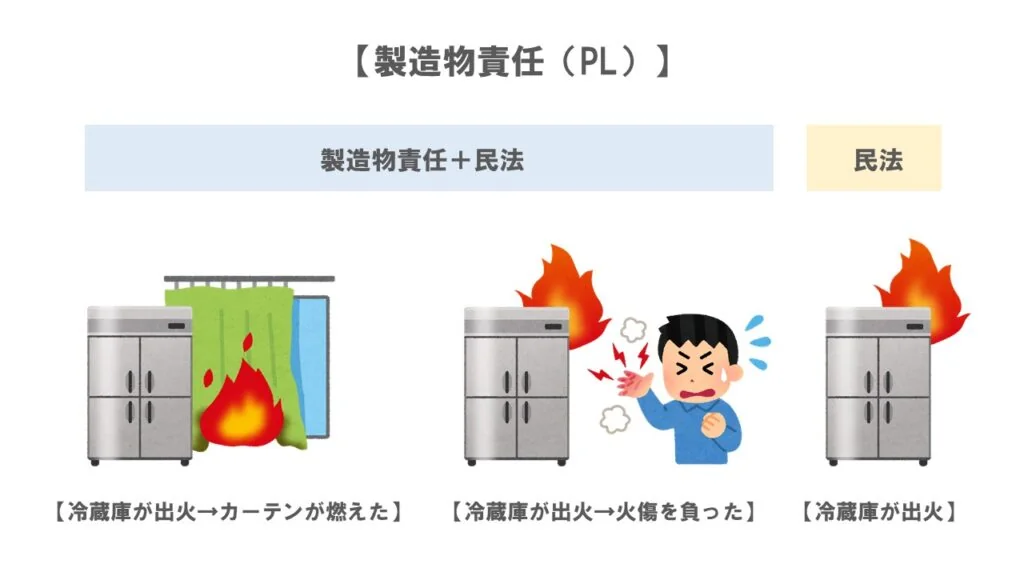
IOT機器等のメーカーの責任として考えられるのが、この「
製造物責任(PL)」です。
製造物責任が成立するためには、以下の3つの条件をみたすことが必要です。
- 製造物に欠陥があること
- 「①」が原因で他人の生命や身体、財産を侵害したこと
- 製造物以外に損害が生じていること
この中でも、特に問題となるのが「
①製造物に欠陥があること」です。
欠陥があるかどうかは、製造物が
通常有すべき安全性を欠いていたかどうかで判断されます。具体的には、
- 製造物に設計上の欠陥がなかったか(設計上の欠陥)
- 製造過程で設計と異なる製品になったことによる欠陥でないか(製造上の欠陥)
- 適切な指示・警告があったか(指示・警告上の欠陥)
という3つの欠陥があったかどうかで判断します。
この中で1つでも当てはまるものがあれば、その製造物は通常有すべき安全性を欠いていたといえ、製造物に欠陥があったと判断されるのです。
IOT機器等にサイバー攻撃がなされるようなケースでは、「製造上の欠陥」や「指示・警告上の欠陥」が問題となることはあまりありません。
このケースで多くの場合に問題となるのは、「
設計上の欠陥」です。実際に、設計上問題があったかどうかを判断するための明確な基準はありませんが、製造物の特性などからサイバー攻撃によって発生する被害が大きいと予想できる場合は、より一層高い安全対策をとることが必要になると考えられます。
このようなケースで、メーカーが何ら安全対策をとっていなかったような場合、メーカーに製造物責任が成立する可能性があります。
(2)IOT機器等のメーカーは法律上の責任を負うか?
IOT機器等のメーカーに製造物責任は成立するのでしょうか。ここでは、IOTが搭載された自動車を例に考えてみましょう。
たとえば、法定速度で高速道路を自動走行できる機能が搭載されている自動車において、自動運転システムがハッキングされ、負傷事故が起きたとしましょう。
このケースにおいて、被害者は負傷しているため、上で見た条件②のうち、「他人の生命や身体、財産を侵害したこと」と条件③の「製造物以外に損害が生じていること」はみたします。
ポイントとなるのは、「①製造物に欠陥があったかどうか」です。
この点、自動運転システムがハッキングされると、人の生命や身体に重大な被害をもたらすことが予想されるため、とくに高い安全対策が求められます。
そのため、IOT機器等のメーカーは、たとえば、IOT機器を「外部操作が不可能な状態」にしておくなどの安全対策をとっておくことが必要であったと考えることができます。
このような安全対策をとっていなかった場合、IOT機器に「設計上の欠陥」が認められ、通常有すべき安全性を欠いていたとして、メーカーに製造物責任が成立する可能性があります。
これとは別に、顔認証システムによる盗難防止機能が搭載された自動車を例に考えてみましょう。
たとえば、ハッキングにより所有者以外の人も自動車を利用できる状態に切り替えられ、自動車だけでなく、車内に搭載された外付けのカーナビや日用品なども一緒に盗難被害にあったとします。
この場合、自動車の所有者は自分の自動車や車内にあった財産などを盗まれているため、条件②のうち、「他人の生命や身体、財産を侵害したこと」と条件③の「製造物以外に損害が生じていること」はみたします。
もっとも、盗難防止システムをハッキングされたとしても、上の例とは異なり、予想される被害は自動車と私物という財産的被害に止まります。
そのため、自動運転機能のケースと同等の安全対策をとっていなかったからといって、「設計上の欠陥」があったと認められるかどうかはわかりません。
このように、IOT機器がサイバー攻撃を受けたような場合において、メーカーが製造物責任を負うかどうかの判断では、IOT機器に「設計上の欠陥」があったかどうかということが特に重要なポイントになってきます。
そのための判断基準ともなる「
安全対策」については、サイバー攻撃を受けた場合に予想される被害の大小によって内容や程度が変わることに留意が必要です。
法定速度で高速道路を自動走行できる機能が搭載されているようなケースでは、以上で見てきたメーカーの責任だけでなく、「
運行供用者」にも責任が問われる可能性があります。
4 責任主体②:運行供用者(自動運転の場合)
「
運行供用者」とは、自動車やバイクなどの所有者を指し、自賠責法の中で使われている用語です。
ここでいう「
自賠責法」とは、自動車の運行によって被害を受けた者を保護することを目的とした法律です。
自賠責法は、自動車運転が本来的に危険であることを前提として、被害者保護の観点からさまざまなルールを定めていますが、運行供用者に何の落ち度もない時にまで責任を負わせるのは酷です。
そのため、例外的に運行供用者の責任が免責されるための条件が設けられています。
(1)自賠責法3条の免責条件
次の3つの条件をすべてみたす場合には、運行供用者は責任を免れることができます。
- 運行供用者または運転者が注意を怠らなかったこと
- 被害者・運転者以外の第三者に故意又は過失があったこと
- 自動車に構造上の欠陥または機能の障害がなかったこと
これらの条件からもわかるように、交通事故がまったくの第三者による故意(わざと)・過失(うっかり)が原因となって引き起こされたもので、運行供用者や運転者にはまったく落ち度がなく、自動車にもこれといった欠陥や障害がなかったような場合には、運転供用者の責任は免責されます。
このような場合にまで、運転供用者に責任を負わせることとすると、自動車を購入する人は明らかに減るでしょう。
(2)自動運転車の運行供用者は法律上の責任を負うか?
IOT搭載車がハッキング被害を受けて自動車事故を起こしたような場合において、運行供用者は法律上の責任を負うのでしょうか。
たとえば、設計上の脆弱性を狙われて第三者からIOT機器をハッキングされ、友人から借りて運転していた自動車で人身事故を起こしてしまったというケースを考えてみましょう。
まず、運転者・運行供用者がメーカー側の説明を無視して危険なアプリをインストールしていたような場合には、運転者・運行供用者に明らかな落ち度があり、注意を怠ったといえるため免責条件①の「運行供用者または運転者が注意を怠らなかった」という条件をみたしません。
反対に、このような落ち度がない場合には、通常ハッキングを防止することは、運転者や運行供用者にはできないため、免責条件①の「運行供用者または運転者が注意を怠らなかった」という条件をみたす可能性が高いと考えられます。
次に、上の事故は第三者によるハッキングが原因となって引き起こされているため、免責条件②の「第三者の故意があったこと」という条件をみたします。
最後に、免責条件③の「自動車に構造上の欠陥または機能の障害がなかったこと」をみたすかどうかということになりますが、この点の判断は専門的な知識が必要となるため、専門機関などによって調査が行われることになるものと考えられます。
このように、IOT搭載車が起こした事故についても、運行供用者が免責されるための条件は通常の交通事故における条件と変わりません。
危険なアプリをインストールしていたといったような特殊な事情がない限り、免責条件①・②は基本的にみたすものと考えられます。
問題となるのは、自動車に構造上の問題などがなかったかという点です。この点をクリアすれば、自動運転車の運行供用者は自分の責任を免れることができるものと考えられます。
5 責任主体③:システム管理者
先で見た「製造物責任」を問うためには、
製造物を引き渡していることが必要です。製造物が引き渡されていない場合は、メーカーの製造物責任を問うことはできません。
この点、システムそのものがサイバー攻撃を受けた場合において、ユーザに引き渡されている機器のようなものが存在しないケースも想定されます。
この場合、引き渡す機器自体が存在しないため、メーカーに対し製造物責任を問うことはできませんが、「
システム管理者」に対し、
- 不法行為責任
- 債務不履行責任
という2つの責任を問うことができます。
(1)不法行為責任
「
不法行為責任」とは、故意(わざと)または過失(うっかり)によって他人に損害を与えた場合に、加害者が被害者に対して負う損害賠償責任のことをいいます。
損害賠償責任を問うためには、以下の3つの条件をみたしている必要があります。
- 故意または過失
- 権利侵害(違法性)
- 因果関係のある損害
①故意または過失
不法行為に関し、加害者に
故意(わざと)もしくは
過失(うっかり)が存在することが必要です。この点は、後ほど詳しく解説します。
②権利侵害(違法性)
法律上の権利である必要はなく、「
法律上保護すべき利益」に対する侵害があれば足りるとされています。
③因果関係のある損害
加害者の行為が原因となって、被害者に損害が発生していることが必要です。
以上の3つの条件をみたす場合には、被害者保護の観点から加害者に損害賠償責任を負わせることとなっています。
(2)債務不履行責任
「
債務不履行責任」とは、債務者が契約上の債務を履行しなかったために生じる責任のことをいいます。具体的には、相手方に対する損害賠償請求や契約の解除が可能になります。
たとえば、A(債権者)が所有するパソコンをB(債務者)に売るケースについて考えてみましょう。
この場合、AはBに対して「パソコンを引き渡す義務」を負います。反対に、BはAに対して「パソコン代金を支払う義務」を負うことになります。お互いに果たすべき義務が存在しますが、この義務を果たさなかった場合に、債務不履行責任が生じる可能性が出てきます。
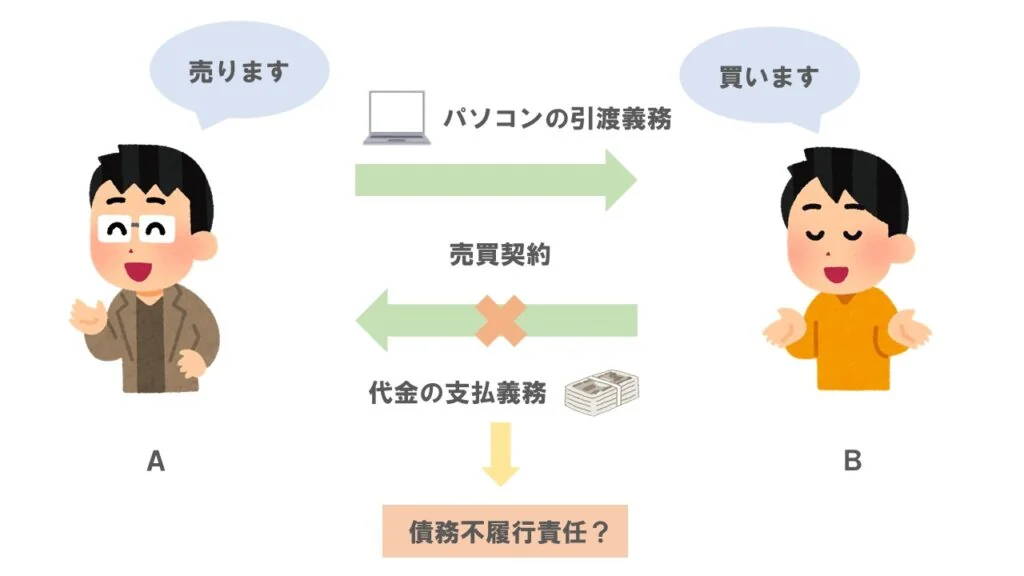
債務不履行責任を問うためには、以下の3つの条件が必要です。
- 債務の本旨に従った履行がないこと
- 因果関係のある損害
- 債務者の帰責事由
①債務の本旨に従った履行がないこと
「
債務の本旨」とは、債務の本来の目的を指します。
「債務の本旨に従わない履行」とは、たとえば、本来100万円の支払義務があるにもかかわらず、50万円しか支払わない場合や支払期限が決まっているにもかかわらず、期限を過ぎても支払わなかったり、というようなことをいいます。
このように、債務不履行責任を問うためには、債務の本旨に従った履行がないことが必要です。
②因果関係のある損害
債務の本旨に従った履行がないことが原因で、損害が発生していることが必要です。
③債務者の帰責事由
「
帰責事由」とは、債務不履行をした人に「
故意」または「
過失」があることをいいます。
たとえば、先ほどのパソコンの売買の例でいうと、このケースで仮にAがパソコンをBに引き渡す準備ができているにもかかわらず、Bがお金を工面できず、パソコン代金を支払うことができなかったとしましょう。
この場合、Bには帰責事由があるということになります。
このように、債務不履行責任を問うためには、債務者の帰責事由が必要です。
債務不履行責任は、債権者保護の観点から契約上の責任を果たさなかった債務者に損害賠償責任を課すことを趣旨としています。
債務不履行には、期限までに義務を果たさない「
履行遅滞」や契約通りの義務を果たさない「
不完全履行」といった類型があります。いずれの場合にも上の3つの条件をみたしていれば、相手方に損害賠償を請求することができ、また、契約の解除を行うことも可能です。
(3)故意または過失
このようにしてみてくると、不法行為責任・債務不履行責任いずれにも「
故意・過失」が必要であることがわかると思います。
このうち特に問題となるのが「過失」があったかどうかの判断基準です。
「機器」などの引き渡しがない場合に、システム管理者が不法行為責任や債務不履行責任を追及される事例としては、オンライン上で行えるAI診療サービスの顧客情報流出被害などが考えられます。これ以外にも、実際に問題となった事例として、商品の受注システムを利用していた業者が、ハッキング被害により顧客の個人情報が流出したことを理由に、システムを設計開発した会社を訴えた事例があります。
このような「顧客情報漏洩」の事例において、システムを設計開発した会社に不法行為責任や債務不履行責任は認められるのでしょうか?
まず、システム上の安全設計の脆弱性により、顧客情報流出という被害が発生しているため、不法行為責任における条件②の「権利侵害」と条件③の「因果関係のある損害」があることは明らかです。
また、債務不履行責任における条件②の「因果関係のある損害」も明らかであるといえるでしょう。
そのためここで問題となるのは、安全設計上の不備につきシステム管理者に「過失」があったかどうかということになります。
「過失」があったかどうかは、一般的にその人が所属する組織の平均的な人の能力を基準に判断されます。
本件でいうと、「平均的なシステム管理者として求められる平均的な注意を果たしていたかどうか」がポイントとなります。
具体的には、顧客情報の流出を防止するために必要な安全対策が取られていたかどうかを判断することになります。
適切な安全対策が取られていたかどうかは、以下のような要素を考慮することで判断されるものと考えられます。
- 官公庁や専門機関などによって、安全対策に対する注意喚起があったか
- 一定の対応を行うべきことが推奨されていたか
- 推奨されていたのは、最低限の対策として行うべきものだったのか
また、個人情報保護法により、顧客情報といった個人データの取扱事業者には安全に管理するために一定の措置を講じることが義務付けられているため、個人情報保護委員会が定めた「
個人情報の保護に関する法律についてのガイドライン(通則編)」の指針を満たしているかも、過失の有無を判断するための重要な要素となります。
以上のことを、「顧客情報の漏洩」という事例で見てみると、官公庁などによる注意喚起や個人情報保護のガイドラインを基礎として、個人情報の流出が考えられるような状況を想定した上で、個人データの取得、利用、保存などを行う場合の基本的な取り扱い方法を整備し、そこに技術的に安全な措置を組み込むことができていなかった場合には、システム管理者には「過失」があったと判断される可能性があります。
この場合、システム管理者が不法行為責任や債務不履行責任を負う可能性があります。
6 サイバー攻撃をした犯人の刑事責任
ハッキングなどのサイバー攻撃を行った犯人は刑事責任を問われることになります。
サイバー攻撃は「
不正アクセス禁止法・不正競争防止法」に違反する行為であることに加え、刑法上の罪として罰せられる可能性もあります。
(1)不正アクセス禁止法・不正競争防止法
「
不正アクセス禁止法」は、ハッキングなどの不正アクセス行為を行った者を処罰する法律です。
「
不正アクセス行為」とは、以下のような行為を指します。
- 他人のパスワード・指紋などを悪用し、アクセス権のないコンピューターにネットワーク経由でアクセスする行為
- セキュリティ面の脆弱性をついて、アクセス権のないコンピューターにネットワーク経由でアクセスする行為
不正アクセス禁止法に違反した場合は、
のいずれかを科される可能性があります。
これ以外にも、
- 他人のパスワード、指紋情報等を不正に取得すること
- 「①」で取得したものを第三者に提供すること
- 「①」で取得したものを保管すること
- 他人のパスワードや指紋情報の入力を不正に要求すること(フィッシング詐欺など)
といった助長行為も禁止されています。
禁止されている助長行為を行った場合、
のいずれかを科される可能性があります。
また、不正アクセスを行うことにより
営業秘密を不正に取得した場合には、
不正競争防止法により、
のいずれかを科される可能性があります。
(2)刑法
サイバー攻撃を行った者に対し、科される刑法上の責任としては以下の5つが考えられます。
- 電磁的記録不正作出および供用罪
- 不正指令電磁的記録作成・取得等罪
- 電子計算機損壊等業務妨害罪
- 電子計算機使用詐欺罪
- 公用・私用文書等毀棄罪
①電磁的記録不正作出および供用罪
不正アクセスによりサーバー内の顧客情報を書き換える、オンラインゲームのゲームデータを改変するなどの行為をした者は、
電磁的記録不正作出・供用罪として、
のいずれかを科される可能性があります。
対象が公務員が作成すべき電磁的記録である場合は、
のいずれかを科される可能性があります。
②不正指令電磁的記録作成・取得等罪
コンピュータウィルスを作成、提供、取得、保管した場合には、
不正指令電磁的記録作成・取得等罪が成立し、作成、提供にあたる行為をした者は、
のいずれかを科される可能性があります。
また、取得、保管にあたる行為をした者は
のいずれかを科される可能性があります。
③電子計算機損壊等業務妨害罪
他人のホームページに侵入し、ホームページの内容の書き換え等を行った場合には、「使用目的に反する動作をさせて、人の業務を妨害する行為」にあたり、営業妨害行為となるため、
電子計算機損壊等業務妨害罪が成立します。
この場合、
のいずれかを科される可能性があります。
④電子計算機使用詐欺罪
ネットバンキングなどに不正にアクセスし、自身や他人の口座に不正に送金指示を与えて利益を得る行為は、
電子計算機使用詐欺罪にあたります。
この場合、
を科される可能性があります。
⑤公用・私用文書等毀棄罪
不正アクセスによりポイント残高などの顧客情報を削除する行為は、「勝手に他人の権利・義務に関する電磁記録を損壊する行為」にあたるため、
を科される可能性があります。
公務所の用に供する電磁的記録(供述録取書など)が対象であった場合には、
を科される可能性があります。
7 小括
IOT機器の製造や販売に関しては、誰がどのような責任を負うのかという視点からシステム設計を考えることも非常に大切です。
問題が生じた場合には、加害者の責任問題として考えるのが通常ですが、IOTが関連する分野では、通常のケースとは異なり、製品自体の安全性やシステム設計段階で十分な対策を行ったかどうかなどが大きな問題となります。
IOTビジネスを展開する際には、この点に留意した上でシステムや製品開発を行い、実用化していくことが極めて重要だと考えられます。
8 まとめ
これまでの解説をまとめると、以下のとおりです。
- IOT機器がサイバー攻撃にあった場合に責任主体となり得るのは、①IOT機器メーカー②運行供用者(自動運転の場合)、③システム管理者、の3者である
- IOT機器等のメーカーが負う責任として、製造物責任法がある
- 製造物責任が成立するためには、①製造物に欠陥があること、②欠陥が原因で他人の生命や身体、財産を侵害したこと、③製造物以外に損害が生じていることの3つの条件をみたすことが必要である
- 製造物に欠陥があったかどうかは、①設計上の欠陥、②製造上の欠陥、③指示・警告上の欠陥がなかったかで判断する
- 運行供用者が免責されるためには、①運行供用者または運転者が注意を怠らなかったこと、②被害者・運転者以外の第三者に故意又は過失があったこと、③自動車に構造上の欠陥または機能の障害がなかったことの3つの条件をみたす必要がある
- システム管理者は、①不法行為責任、②債務不履行責任を負う可能性がある
- サイバー攻撃を行った者は、①不正アクセス禁止法・不正競争防止法、②刑法によって処罰される可能性がある