はじめに
CLOサービスに関わりたくても、カード会員の情報の共有にあたって、どういった法律規制があるのか、何を守らなければいけないのかわからないという事業者が多いのではないでしょうか。
そこで、今回はCLOサービスに関わりたいと考えている事業者向けに、どういった法律規制が問題となるのか、また、どんな義務が課されるのかなどについて、ITに強い弁護士が詳しく解説していきます。
1 CLO(Card Linked Offer)サービスとは?
「
CLO(Card Linked Offer)サービス」とは、クーポンとリンクしたクレジットカードで支払いを行った際に、カード会員が自動的に割引や特典を受けられるサービスのことをいいます。
「CLOサービス」の特徴は、購入してくれる可能性の高いカード会員に絞ってクーポンを配布することができる点にあります。クレジットカードの取引情報(購買履歴など)に基づいて購入可能性の高い会員を洗い出しクーポンを配布することにより、すべての顧客に向けてクーポンを配布するよりも、無駄なく効果的にクーポンを配布することが可能となります。
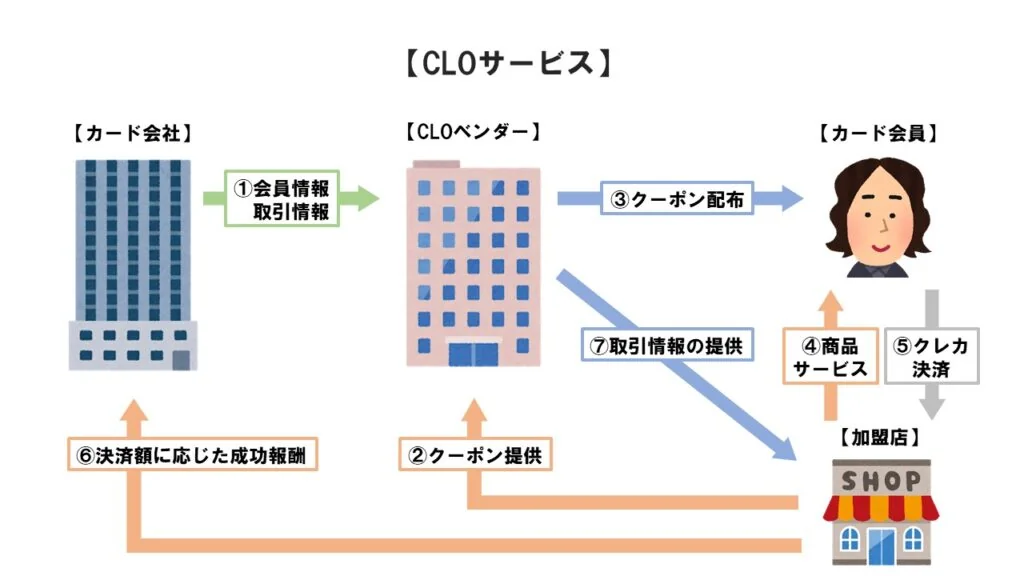
「CLOサービス」をわかりやすく図解すると以下のようになります。
「
CLOベンダー」とは、「CLOサービス」を提供する事業者を指しています。
この図からもわかるように当事者が多いため、どのような流れで「CLOサービス」が提供されているかわかりづらいですよね。
一般的な「CLOサービス」は、以下のような仕組みです。
- カード会社はCLOベンダーにクーポンの配布先選定や配布の業務を委託し、分析に必要な会員情報や購買履歴などの取引情報を提供します。
↓
- 加盟店は、CLOベンダーに対して、自己負担でクーポンを提供します。
↓
- CLOベンダーは、カード会社から提供された情報と加盟店の要望を踏まえてクーポンの配布先を選定します。
↓
- CLOベンダーは、選定したカード会員にクーポンを配布します。
↓
- カード会員は、配布されたクーポンから使用したいものを選択し、クーポンを使用できる加盟店で、商品を購入したり、サービスを受けます。
↓
- カード会員はクレジットカードで決済をします。
↓
- 商品・サービスの代価は通常通りカード会社が立て替えて支払い、加盟店は、カード会社に対して決済額に応じた成功報酬を支払います。
↓
- CLOベンダーはどんな人がクーポンを利用したか取引情報を加盟店に提供します。
以上のような仕組みを持つ「CLOサービス」ですが、図で示した当事者それぞれにそれなりのメリットがあるからこそ、「CLOサービス」はビジネスとして成り立っているのです。
それでは、「CLOサービス」は、それぞれの当事者にどのようなメリットをもたらしているのでしょうか。
次の項目から、順に見ていきましょう。
2 CLO(Card Linked Offer)のメリット
(1)カード会員
たとえば、いざクーポンを利用しようと思ったら、クーポンの提示を求められ、めんどくさくなりクーポン利用を諦めてしまうという人もいらっしゃるのではないでしょうか。CLOでは、クレジットカードで決済だけすればクーポンが適用されるため、カード会員は、クーポンを利用することを加盟店側に伝えたり、クーポン画面を提示する必要がありません。
煩雑なクーポン利用の手続きがなくなります。
また、興味のないクーポンがたくさん送られてきてうんざりする、なんて経験をしている人もいらっしゃるのではないでしょうか。
たとえば、過去に買ったお気に入りの服と同じブランドに使える割引クーポンが届けば、思わずクーポンを使って購入したくなりますよね。「CLOサービス」では、クレジットカードの購買履歴などに基づき、クーポンの配布先を選定するため、カード会員にとって、使いたくなるクーポンが届くというメリットがあります。
(2)カード会社
カード会員は、クーポンを利用するために、クレジットカード決済を行うことになります。そのため、カード会社には、カード会員による
クレジットカードの利用を促進できるというメリットがあります。
また、クーポンを得られるという付加価値をクレジットカードにつけることで、他のクレジットカードとの差別化を図ることができ、
新規会員の獲得や加盟店の増加を促すことができます。
さらに、カード会社はクーポンを負担しなくていいことに加え、送客が成功したことに対して
加盟店から決済額に応じた成功報酬を得られるというメリットがあります。
(3)加盟店
商品やサービスを購入する可能性が高いカード会員にクーポンが配布されるため、加盟店は
販促効果を期待できます。また、カード会社に対して支払うべき成功報酬は、会員が実際にクレジットカードで決済した分に応じた額にとどまるため、
費用対効果が高いといえます。
そして、CLOベンダーから取引情報(どんな人がクーポンを利用したかなど)の提供を受けることで、より詳細な
マーケティングの分析が可能となります。
また、加盟店は、通常のクレジットカード決済と対応事項が同じであるため、CLOサービスの導入にあたって
新たな機器を準備する必要はなく、従業員に別途教育する必要もないというメリットもあります。
以上のように、CLOサービスの当事者にはそれぞれにメリットがあります。
もっとも、CLOサービスを成り立たせるためには、図にもあるとおり、会員情報や取引情報などといった「個人情報」を含む
データの共有が不可欠です。
そのため、個人情報の取扱いに関するルールを定めている
個人情報保護法との関係で問題となります。
そこで、まずは、次の項目で、「
個人情報保護法」とはどういった法律なのかという点について見ていきたいと思います。
3 CLOサービスで問題となる「個人情報保護法」とは?
個人情報保護法上の「
個人情報」とは、簡単に説明すると個人を特定できる情報です。
たとえば、「2000年1月1日生まれ」という情報だけでは、それが誰のことを指しているのかわかりません。ですが、氏名が加わり、「2000年1月1日生まれの〇×さん」という情報であれば、誰のことか特定できるようになります。
このように誰のことか特定できる情報が「
個人情報」にあたります。
カード会社は、カード会員の氏名、生年月日、住所、電話番号、メールアドレスなどの「個人情報」を取得し、これらの情報を管理するために、データベース化することが一般的です。
このように特定の個人を検索できるよう「個人情報」をデータベース化したものを、「
個人情報データベース等」といい、このデータベースを事業のために使用している事業者を「
個人情報取扱事業者」といいます。
また、このデータベースに収められた「個人情報」を「
個人データ」といいます。
「個人データ」は「個人情報」に比べ、漏えいした場合のリスクが高くなるため、「個人情報」よりも重い義務が課されています。
つまり、カード会社は、カード会員の「個人情報」をデータベース化しているため、「個人データ」を取り扱う、「個人情報取扱事業者」となるわけです。
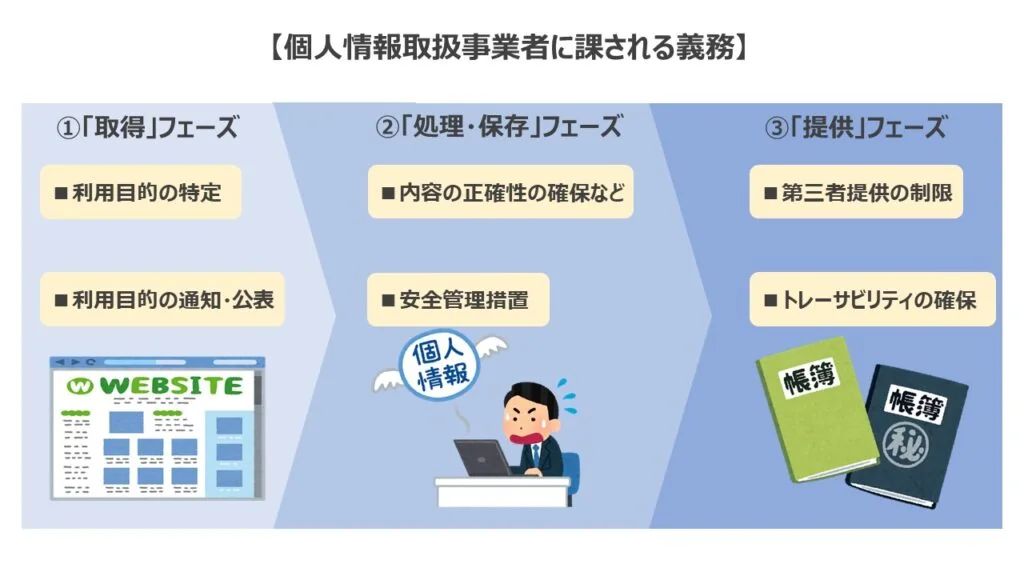
そして、個人情報取扱事業者は、多くの個人情報を取り扱うという業務の重大性から、以下の3つのフェーズごとに異なった義務を課されます。
- 個人情報の「取得」フェーズ
- 個人情報の「処理・保存」フェーズ
- 個人データの「提供」フェーズ
全体像を図解すると以下のとおりです。
フェーズごとに、次の項目から見ていきましょう。
4 個人情報の「取得」フェーズ
事業者は、個人情報の取得に際し、以下の2点を義務付けられます。
提供した個人情報がどんな事業に、どのような目的で使われるかは、本人にとって、重大な関心事であるため、これらの義務を事業者に課しているのです。
5 個人情報の「処理・保存」フェーズ
事業者は、必要に応じて取得した個人情報を利用目的に適した形式に加工処理したうえで保存・管理することになります。
このような「処理・保存」の局面において、事業者には以下の2つの義務が課されます。
- 内容の正確性の確保など
- 安全管理措置
順に見ていきましょう
(1)内容の正確性の確保など
事業者は、利用目的の達成に必要な範囲内で、
個人データを最新かつ正確な内容に保つことに努めなければなりません。
たとえば、離婚などで姓が変わったにもかかわらず、以前の姓でダイレクトメールが届くことにいい気持ちがしない人もいるかもしれません。「
内容の正確性を確保」するとは、このように情報を更新する必要が発生した際に、事業者が本人に更新手続の案内をしたり、個人データそのものを更新することをいいます。
そして、個人データを利用する必要がなくなったときは、遅滞なく削除するよう努めなければなりません。利用する必要のない個人情報を削除することで、個人情報漏えいなどのリスクを減らすためです。
(2)安全管理措置
事業者は、個人情報が漏えい、滅失することがないように、以下の4つの側面から「
安全管理措置」を取る必要があります。
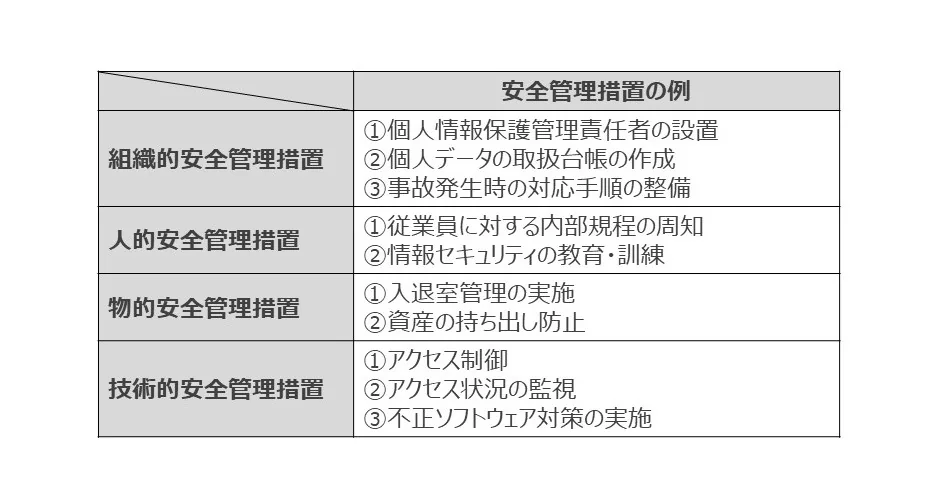
なお、事業の規模や個人情報の取扱い状況によって、求められる安全管理措置の内容・程度に違いがあることに注意が必要です。
※安全管理措置の手法や具体例について、詳しく知りたい方は、個人情報保護委員会の「
個人情報の保護に関する法律についてのガイドライン(通則編)」の「8(別添)講ずべき安全管理措置の内容」をご参照ください。
6 個人データの「提供」フェーズ
たとえば、商品改良を行うために他社に分析を依頼するようなケースについて考えてみましょう。この場合、購入者情報などの個人情報を他社に提供する(
第三者提供)必要があると考えられます。
このように、事業者が他社に対して自社が保存管理している個人情報を提供する場合、その事業者にはどのような義務が課されるのでしょうか。
個人データを第三者提供する事業者には、以下の2つの義務が課されます。
- 第三者提供の制限
- トレーサビリティの確保
順に見ていきましょう
(1)第三者提供の制限
第三者に個人データを提供する場合には、
本人の同意をあらかじめ得たうえで第三者に提供することを原則としています。
なぜなら、本人としては提供先の会社を信頼して個人情報を提供しているからです。
もっとも、以下の2つの場合には例外的に本人の同意を得ないで、提供することが認められています。
- 「第三者」にあたらない場合
- 「第三者」にはあたるが例外的に提供が許される場合(オプトアウト方式)
順に見ていきましょう。
①「第三者」にあたらない場合
以下の場合には、「第三者」にあたらず、第三者提供の制限を受けません。
順に見ていきましょう
(ⅰ)業務委託
「
委託」とは、自社の業務を他社にお願いすることをいいますが、業務に必要な個人データを委託先に提供する場合には、第三者提供にあたらず、本人の同意なく個人データを提供することができます。
なぜならこの場合、委託先は、本人に通知・公表された利用目的の達成に必要な範囲で、個人データを取り扱うため、もはや委託元が個人データを利用しているのと変わらないためです。
もっとも、委託に際しては委託元に以下のような「
委託先を監督する義務」が課されます。
- 適切な委託先の選定
- 委託契約の締結
- 委託先における個人データの取扱い状況の把握
これらの監督義務は、ずさんな情報管理体制をしいている委託先に個人情報が渡らないようにすることにより個人情報を守ることを目的としています。
(ⅱ)共同利用
「
共同利用」とは、個人情報を複数の事業者で共同で利用したり管理することをいいます。個人情報をデータベース化して共同で利用するような場合には、あらかじめ以下の5点について本人に通知するか、本人が容易に知り得る状態に置く必要があります。
- 共同利用をする旨
- 共同利用する個人データの項目
- 共同利用者の範囲
- 共同利用する個人データの利用目的
- 個人データを管理する責任者(法人の場合は法人名)
これらの事項を本人に通知などで知らせることにより、自分の個人データを、誰が、なんのために、どのように使っているかが分かるようになるため、共同利用者間で情報を共有する際に、本人の同意は
不要になります。
(ⅲ)事業承継
合併、会社分割、事業譲渡などにより事業が別会社に承継されることを「
事業承継」といいます。事業を承継する場合、元の会社で利用していた個人データをそのまま承継先の別会社でも利用したいと考えるのはごく当然のことだと思います。
そのため、合併などにより、事業を承継した承継先も第三者にあたらないとされています。
以上のように、個人情報の提供先がそもそも「第三者」とはいえない場合には、本人の同意を得ることなく、個人データの提供が可能となります。
これに対して、以下で説明するもう一つの例外は、提供先は「第三者」にはあたってしまうものの、それでも例外的に本人の同意がなくても個人情報を提供してもOKなケースです。
②「第三者」にはあたるが例外的に提供が許される場合(オプトアウト方式)
「
オプトアウト方式」とは、一定の要件のもとで、本人に
事後的な拒否権を与えて個人データを第三者に提供することをいいます。
オプトアウト方式で第三者に個人データを提供する場合、以下の要件をすべてみたす必要があります。
- 本人からの求めに応じて個人データの第三者提供を停止すること
- 以下の事項をあからじめ本人に通知するか、本人が簡単に知ることができる状態にしておくこと
・個人データの第三者提供を利用目的とすること
・第三者に提供される個人情報の項目
・第三者への提供方法
・本人の求めに応じて個人データの第三者提供を停止すること
・本人の求めを受け付ける方法
- 上記②の事項を個人情報保護委員会へ届出ること
本人からあらかじめ同意を取得する必要がなくなる一方で、本人からの申し出により個人データの
第三者提供を停止する必要があったり、
個人情報保護委員会への届出などの負担が生じます。
このように、個人情報保護法は、本人の同意を得ることなく個人データを第三者に提供することができる例外的な扱いを認めていますが、あくまで例外的な扱いであるため、原則を担保するために事業者に対して特別の義務を課しているのです。
(2)トレーサビリティの確保
「
トレーサビリティ」とは、個人データの流通経路を明らかにし、後から追跡が可能な状態にすることをいいます。トレーサビリティの確保は、
本人からの同意の有無にかかわらず必要です。
「トレーサビリティの確保」を分かりやすく図で説明すると以下のような流れになります。
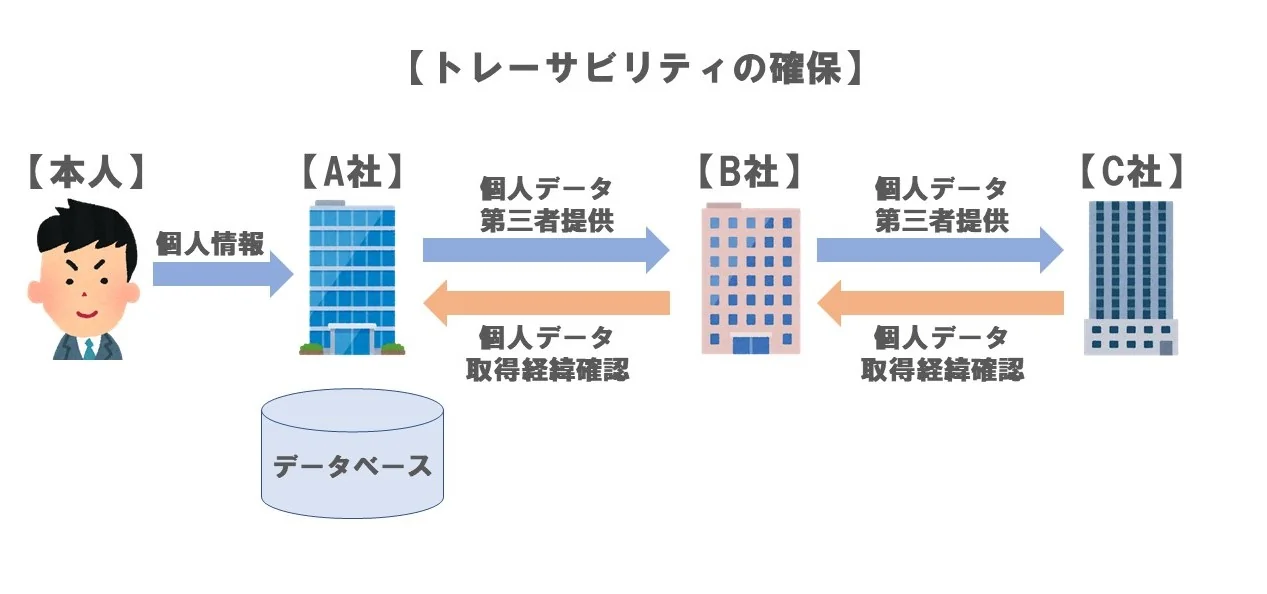
そして、以上のようなトレーサビリティを確保するために、個人データの提供者・受領者にはそれぞれに以下のような義務が課されます。
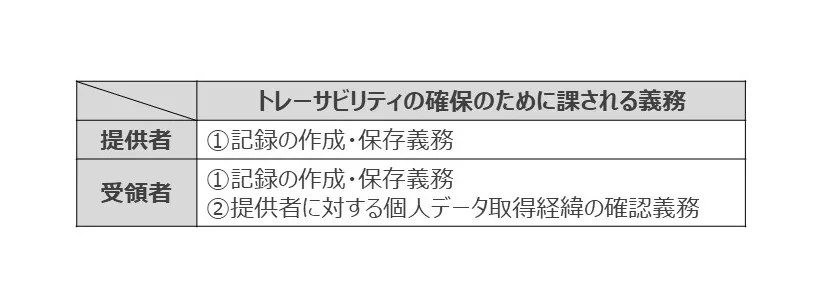
「トレーサビリティの確保」を分かりやすく図で説明すると以下のような流れになります。
「トレーサビリティの確保」が求められるようになったのは、「
ベネッセ個人情報流出事件」がきっかけでした。同事件では、無断で持ち出された個人情報が複数の名簿業者を通じて広く流通してしまいました。
このように、不正に流通した個人情報の流通経路を辿ることができるため、。流通した個人情報であっても正確に把握することが可能となるのです。
以上のように、個人情報保護法は、事業者に対して、様々な義務を課しています。
もっとも、ビジネスの局面では、可能なかぎり義務を負担することなく、スムーズに事業を展開していくことが求められるのも事実です。
そこで、個人情報保護法では、データの円滑な活用と個人情報の保護を両立させるため、個人情報を
加工処理し、「
匿名加工情報」にすることで、その情報は個人情報にあたらないとする扱いを認めています。
次の項目で、具体的に見ていきましょう。
7 個人情報の加工処理
個人情報の加工処理としては以下の2つがあります。
- 匿名加工情報
- 統計情報
それぞれ順に見ていきましょう。
(1)匿名加工情報への加工処理
「
匿名加工情報」とは、個人を特定できないよう個人情報を加工することをいいます。
個人を特定できないように加工する方法としては、以下のような例があります。
- 人数だけのデータ(カウントデータ)とする
- 性別や年齢といった属性だけのデータとする
- 特異な値や傾向をもつ情報は削除する
このように、個人情報を適切に加工することで、その情報は「
匿名加工情報」となります。そして、個人を特定できない「匿名加工情報」にすることで、本人の同意を得ることなく第三者提供をすることができるようになります。
もっとも、この場合であっても、事業者には以下の3つの義務が課されます。
- 公表義務
- 識別行為の禁止
- 安全管理措置
それぞれ、順に見ていきましょう。
①公表義務
「匿名加工情報」を作成したとき(加工の作業を完了したとき)、作成した事業者は、ホームページなどを通して、匿名加工情報に含まれる個人に関する情報の項目を
公表する必要があります。
また、「匿名加工情報」を第三者に提供するときは、
あらかじめホームページなどで第三者に提供する
匿名加工情報に含まれる項目および
匿名加工情報の提供の方法を公表する必要があります。
これらのことを公表することで、個人情報を提供した本人は、匿名加工情報に自身の個人情報が使われているか、適切な加工がなされているかなどを確認できるようになります。
②識別行為の禁止
「匿名加工情報」を取り扱う事業者は、個人を特定する目的で、以下のことを行ってはいけません。
- 自らが作成した「匿名加工情報」を、個人を特定するために他の情報と照合すること
- 受領した「匿名加工情報」の加工方法を取得すること
- 受領した「匿名加工情報」を、個人を特定するために他の情報と照合すること
「匿名加工情報」として個人を特定できないように加工したにもかかわらず、特定目的で照合されてしまっては、加工した意味がなくなってしまうため、これらの行為は禁止されています。
③安全管理措置
個人情報を「匿名加工情報」に加工する事業者は、加工方法などの情報が漏えいしないように安全管理措置を講ずる必要があります。加工方法が漏れ、個人が特定されることを防止することが目的です。
「匿名加工情報」を取り扱う事業者は、以上のルールを守ることを条件として、、本人の同意を受けることなく、第三者に提供することが可能となります。
(2)統計情報への加工処理
「
統計情報」とは、ある集団から共通する項目を抽出し、集計したデータのことをいいます。
統計情報からは、集団の傾向や性質を把握することが可能になります。
たとえば、購買履歴からは、統計情報として、その商品の需要が現状どれくらいあるのか、将来どうなるかといった分析が可能です。
なお、統計情報に加工する際には、個人との対応関係がない状態にし、統計情報から個人が特定できないようにする必要があります。
以上のように、統計情報に加工された情報は、個人情報、匿名加工情報のいずれにもあたらない情報となります。そのため、個人情報保護法の規制対象から外れることになり、自由に第三者への提供が可能となります。
それでは、これまで見てきた個人情報保護法に関する規制を前提に、CLOマーケティングとの関係でどのような問題があるのか?を確認していきましょう。
8 CLOマーケティングは個人情報保護法に違反するか?
「
CLOマーケティング」とは、CLOサービスを通して当事者間でデータを共有し、マーケティングに生かす手法のことをいいます。
CLOマーケティングにおいて、個人データの提供が発生する場面は以下の2つの場面です。
- カード会社からCLOベンダーへの情報の提供
- CLOベンダーから加盟店への情報の提供
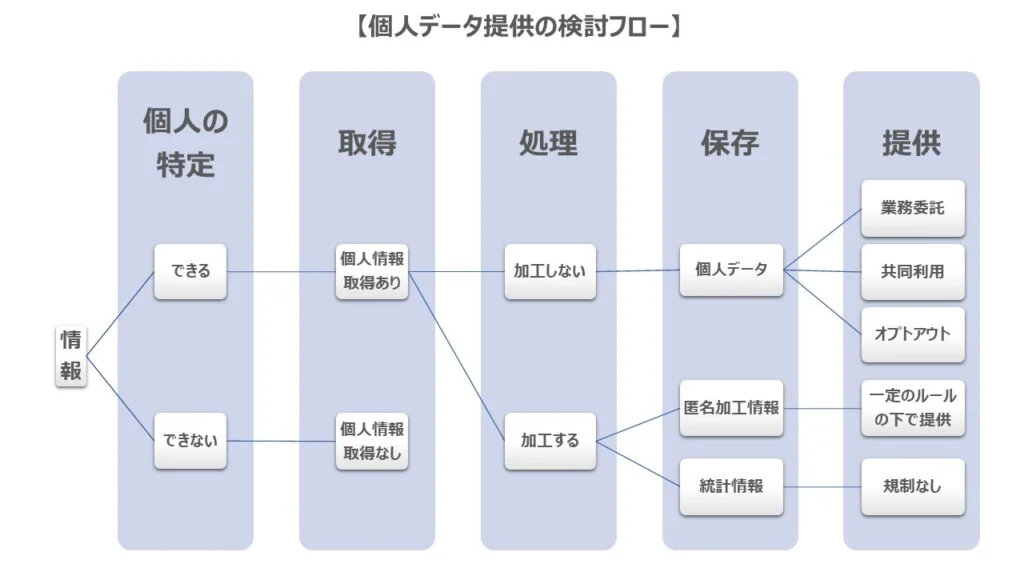
個人データを提供する際には、以下のフローで検討することになります。
フローに従って、それぞれの場面を検討していきましょう。
(1)カード会社からCLOベンダーへの情報の提供
①個人情報の取得の有無
問題となる情報は、会員情報(氏名、年齢、性別、メールアドレス)とクレジットカード決済での取引情報(〇月×日~店で△を購入など)です。これらの情報は、個人が特定できる情報となるため、カード会社は、個人情報を取得していることになります。
②個人情報の処理・管理
カード会社が個人情報を一切加工しないで保管している場合は、その情報は依然として個人情報のままとなります。
一方で、匿名加工情報や統計情報に加工した場合、個人情報にあたらないことになります。
③情報の提供
カード会社がCLOベンダーに提供する情報は、CLOベンダーに何を任せたいかによって決まります。特に、以下のように、CLOベンダーにおいて、クーポンの配布を行うかがポイントとなります。
順に見ていきましょう。
ⅰ.CLOベンダーがクーポンの配布を行う場合
CLOベンダーがクーポンの配布先の選定のみならず、クーポンの配布を行う場合には、クーポンの配布のために、会員情報のうち、連絡先や氏名などの個人データの提供が必須と考えられます。
この場合、個人データの提供方法としては、以下の3つが考えられます。
順に見ていきましょう。
a.業務委託
業務委託の場合、
クーポンの配布業務を行うために必要な範囲で、カード会社はCLOベンダーに個人データを提供することができます。
もっとも、提供する際には、カード会社は、個人情報保護法に基づき、委託先であるCLOベンダーを
監督する必要があります。
b.共同利用
「
共同利用」による提供方法は、CLOサービスにとっては難しいと考えられます。
なぜなら、カード会社は既に多くのカード会員を抱えていると想定されるところ、共同利用者の範囲をCLOベンダーにまで広げるためには、既存のカード会員からあらためて同意を取得しなおす必要があるからです。同意の再取得はビジネス上難易度が高いと考えられます。
c.オプトアウト方式
この方式で個人データを提供する場合、カード会員からの申し出により
個人データの第三者提供を停止する必要があったり、
個人情報保護委員会への届出などといった重い負担が生じます。
以上から、カード会社がCLOベンダーに個人データを提供する場合には、「
業務委託」という提供方法を選択し、カード会社がCLOベンダーを監督することが最も簡易な方法だと考えられます。
ⅱ.CLOベンダーがクーポンの配布を行わない場合
CLOベンダーがクーポン配布先の選定といったデータの分析のみを行うような場合、連絡先などの個人データの提供は必須ではなくなり、匿名加工情報や統計情報の提供で足りる可能性があります。
カード会社がCLOベンダーに匿名加工情報を提供する場合には、個人情報保護法のルールに則り、匿名加工情報に含まれる項目および匿名加工情報の提供方法を公表する必要があります。
他方で、統計情報の提供しか行わない場合、個人情報保護法の規制を受けることなく、CLOベンダーへの情報提供が可能となります。
以上のように、カード会社からCLOベンダーへの情報提供の場面では、カード会社とCLOベンダーがどのように役割分担をするかによって、対応も変わってきます。提供される情報がどのような情報にあたるのか、また、それに伴いどのような義務を負担することになるのか、という点をきちんと理解しておくことが重要です。
(2)CLOベンダーから加盟店への情報の提供
加盟店がCLOベンダーから欲しい情報は、以下の2つだと考えられます。
- どんな人がクーポンを利用したのか
- どのようなクーポンを提供すれば効果があるのか
これらの情報を得ることで、加盟店は、次に提供するクーポンに活かすことができます。
以下で、順に見ていきましょう。
①どんな人がクーポンを利用したのか
誰がクーポンを利用したかといった情報は、取得者が誰であるかに関係なく、個人を特定できる情報であるため、個人情報に当たります。
もっとも、加盟店が欲しい情報は、「
どんな属性の人がクーポンを利用したか」という情報であって、「
誰が」という情報までは不要です。
そのため、誰がクーポンを利用したかという個人情報を、年代、性別などの属性だけの情報に加工し、匿名加工情報や統計情報として提供することが考えられます。
もっとも、匿名加工情報として提供する場合は、個人情報保護法のルールに則り、CLOベンダーは匿名加工情報に含まれる項目および匿名加工情報の提供の方法を公表する必要があります。
②どのようなクーポンを提供すれば効果があるのか
このような情報は、CLOベンダーが独自に分析することにより得られるものであり、個人を特定できる情報を含まないため、個人情報にあたらず、個人情報保護法の規制を受けることはないと考えられます。
9 小括
CLOサービスは、各当事者にメリットがあるビジネスではありますが、個人情報を取り扱う事業なだけに、フェーズごとにもかなり細かく規制が設けられています。
また、データの共有といったように、ビジネスにおいてはニーズが高いと考えられる提供方法もあり、その際にもきちんと検討しなければならないルールが存在します。
自社がどのような情報を提供するのか、その情報提供は本当に必要なのか、などといった点を慎重に検討したうえで、自社に適用される規制をきちんと把握・理解することが重要となります。
10 まとめ
これまでの解説をまとめると、以下のようになります。
- 「CLO(Card Linked Offer)サービス」とは、クーポンとリンクしたクレジットカードで支払いを行った際に、カード会員が自動的に割引や特典を受け取ることができるサービスである
- 「CLOサービス」はデータの共有が不可欠のため、個人情報保護法の問題を検討する必要がある
- 個人情報取扱事業者に課される義務は、個人情報の、①「取得」フェーズ、②「処理・保存」フェーズ、③「提供」フェーズの3つのフェーズごとに異なる
- 個人情報の「取得」フェーズでは、①利用目的の特定、②利用目的の通知・公表の2つの義務が課せられる
- 個人情報の「処理・保存」フェーズでは、①内容の正確性の確保など、②安全管理措置の2つの義務が課せられる
- 個人データの「提供」フェーズでは、第三者提供の制限の義務が課せられ、本人の同意をあらかじめ得たうえで提供することが原則である
- 「第三者」にあたらず、本人の同意を得ないで個人データを提供できる場合として①業務委託、②共同利用、③事業承継の3つがある
- 「第三者」にはあたるが、本人の同意を得ないで個人データを提供できる場合としてオプトアウト方式がある
- 個人情報の加工処理として、①匿名加工情報と②統計情報があり、これらに加工することで個人情報にあたらなくなる
- 匿名加工情報を第三者提供する場合には、①公表義務、②識別行為の禁止、③安全管理措置の義務が課せられる